Domain schiffe-shop.de kaufen?
Wir ziehen mit dem Projekt
schiffe-shop.de um.
Sind Sie am Kauf der Domain
schiffe-shop.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schiffe-shop.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Welche Arten von Produkten umfasst ein typisches maritimes Sortiment?
Ein typisches maritimes Sortiment umfasst Produkte wie Fischkonserven, Meeresfrüchte und Fischgewürze. Zudem gehören auch maritime Dekorationsartikel wie Muscheln, Anker und Leuchttürme dazu. Darüber hinaus können auch Kleidung und Accessoires im maritimen Stil wie gestreifte Shirts, Segelohrringe und Segeltuchtaschen Teil des Sortiments sein. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:

-
Welche Arten von Schiffsaccessoires sind für eine sichere und komfortable Seefahrt unverzichtbar?
Rettungswesten sind unverzichtbar, um im Notfall schwimmfähig zu bleiben. Ein funktionierendes Navigationsgerät ist wichtig, um den Kurs zu halten und sicher ans Ziel zu gelangen. Feuerlöscher sollten an Bord sein, um im Falle eines Brandes schnell reagieren zu können. **
-
Was ist ein nautisches Patent?
Ein nautisches Patent ist ein offizielles Dokument, das die Befähigung einer Person bescheinigt, ein Schiff oder Boot zu führen. Es dient als Nachweis dafür, dass der Inhaber die erforderlichen Kenntnisse und Fähigkeiten besitzt, um sicher auf See zu navigieren. Um ein nautisches Patent zu erhalten, muss man eine Prüfung ablegen, die sowohl theoretische als auch praktische Kenntnisse abdeckt. Es gibt verschiedene Arten von nautischen Patenten, je nach der Größe und Art des zu führenden Wasserfahrzeugs. In vielen Ländern ist ein nautisches Patent gesetzlich vorgeschrieben, um als Kapitän oder Schiffsführer tätig zu sein. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **

Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
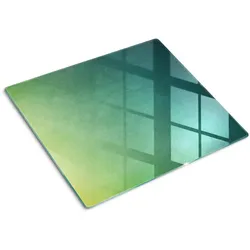
GLASPLATTE 60x52 cm SeefahrtSchneidebrett Glas Hygiene: Glas ist nicht porös, was bedeutet, dass Bakterien und Gerüche nicht in das Material eindringen, was die Pflege der Schneidbretter erleichtert. Langlebigkeit: Glas ist ein sehr haltbares Material, das sich während des Gebrauchs nicht verformt oder verkratzt, was eine lange Lebensdauer des Schneidbretts gewährleistet. Einfache Reinigung: Glasbretter lassen sich leicht sowohl von Hand, was die Pflege erleichtert. Ästhetik: Glasbretter sehen in der Küche elegant und modern aus und können das Interieur zusätzlich verschönern. Vielseitigkeit: Glas ist ein widerstandsfähiges Material, das zum Schneiden verschiedener Lebensmittel verwendet werden kann, ohne das Brett zu beschädigen. Breites Spektrum an Abmessungen und Formen - Wählen Sie das Beste für sich aus! Eine solide und langlebige Schneideplatte der Marke TULUP, die mit Blick auf Komfort und Hygiene entwickelt wurde, ermöglicht eine bequeme Zubereitung von Mahlzeiten. - Die einzigartige Konstruktion und die hohe Qualität des gehärteten Glases machen sie zu einem idealen Küchenwerkzeug für den täglichen Gebrauch. - Die solide Konstruktion dieser HERDABDECKPLATTE (4 mm Dicke) gewährleistet nicht nur eine langanhaltende Nutzung, sondern auch eine einfache Handhabung beim Schneiden, Hacken und Zubereiten von Lebensmitteln. - Darüber hinaus zeichnet sich die Glasplatte durch ihre hygienischen Eigenschaften aus, da sie leicht zu reinigen und resistent gegen Bakterien ist. - Temperaturbeständig bis zu 200°C. Dank ihrer robusten Konstruktion eignet sich diese herdabdeckplatte nicht nur für den privaten Gebrauch, sondern auch für den professionellen Einsatz in Restaurants oder Catering-Unternehmen, und dank ihrer modernen Ästhetik und Vielseitigkeit ist sie eine Bereicherung für jede Küche und erleichtert das Kochen und Zubereiten von Speisen auf effiziente und ansprechende Weise.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Welche Arten von Produkten umfasst ein typisches maritimes Sortiment?
Ein typisches maritimes Sortiment umfasst Produkte wie Fischkonserven, Meeresfrüchte und Fischgewürze. Zudem gehören auch maritime Dekorationsartikel wie Muscheln, Anker und Leuchttürme dazu. Darüber hinaus können auch Kleidung und Accessoires im maritimen Stil wie gestreifte Shirts, Segelohrringe und Segeltuchtaschen Teil des Sortiments sein. **
-
Welche Arten von Schiffsaccessoires sind für eine sichere und komfortable Seefahrt unverzichtbar?
Rettungswesten sind unverzichtbar, um im Notfall schwimmfähig zu bleiben. Ein funktionierendes Navigationsgerät ist wichtig, um den Kurs zu halten und sicher ans Ziel zu gelangen. Feuerlöscher sollten an Bord sein, um im Falle eines Brandes schnell reagieren zu können. **
-
Was ist ein nautisches Patent?
Ein nautisches Patent ist ein offizielles Dokument, das die Befähigung einer Person bescheinigt, ein Schiff oder Boot zu führen. Es dient als Nachweis dafür, dass der Inhaber die erforderlichen Kenntnisse und Fähigkeiten besitzt, um sicher auf See zu navigieren. Um ein nautisches Patent zu erhalten, muss man eine Prüfung ablegen, die sowohl theoretische als auch praktische Kenntnisse abdeckt. Es gibt verschiedene Arten von nautischen Patenten, je nach der Größe und Art des zu führenden Wasserfahrzeugs. In vielen Ländern ist ein nautisches Patent gesetzlich vorgeschrieben, um als Kapitän oder Schiffsführer tätig zu sein. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Betonfigur Muschel - naturgetreues, maritimes DekoobjektDiese naturgetreue Muschel bringt eine maritime Atmosphäre mit sich - man bekommt das Gefühl von Ruhe, Sonne, Freiheit, Meer, Strand..... Sie hinterlässt einen bleibenden Eindruck und setzt stilvolle Akzente. Die Muschel ist ideal für alle, die natürliche, klare Formen schätzen und ist sowohl für den Innen-, als auch Außenbereich gleichermaßen geeignet. Sie ist ein tolles Dekoobjekt für Tisch, Fensterbank, Wohnzimmer oder man nützt sie als Badezimmer Dekoration so wie auch im Garten - verleiht jedem Raum Charme und Eleganz! Für liebe Freunde kann sie auch ein ganz besonderes Geschenk zu jedem Anlass sein! Alle Betonfiguren stammen aus einer kleinen, deutschen Manufaktur, in der jedes einzelne Exemplar in liebevoller Handarbeit gefertigt wird und ein Unikat ist. Sie sind frost- und witterungsbeständig und sowohl im Garten und auf der Terrasse, als natürlich auch im Innenraum ein wunderschöner Blickfang.24,50 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.